DORA staat voor Digital Operational Resilience Act. Deze Europese verordening (EU) 2022/2554 is sinds 17 januari 2025 van toepassing. DORA zorgt ervoor dat financiële instellingen bestand zijn tegen ICT-verstoringen en cyberaanvallen, en daar snel van herstellen.
DORA geldt voor ruim twintig soorten financiële instellingen, zoals banken, verzekeraars, pensioenfondsen, beleggingsondernemingen en betaalinstellingen. In Nederland houden DNB en de AFM toezicht. Het bestuur is eindverantwoordelijk en alle medewerkers volgen verplicht awareness en training.
Maatregel:
Richt een raamwerk in om ICT-risico’s te herkennen, je systemen te beschermen, afwijkingen te detecteren en snel te herstellen. Het bestuur keurt dit raamwerk goed en is er eindverantwoordelijk voor.
Maatregel:
Zorg dat bestuurders voldoende kennis en vaardigheden hebben om ICT-risico’s te begrijpen en te beoordelen. DORA vraagt dat zij daarvoor regelmatig specifieke training volgen.
Maatregel:
Neem security awareness en training in digitale weerbaarheid verplicht op in het opleidingsprogramma, voor alle medewerkers en het senior management. Bijvoorbeeld met de cyber security awareness e-learning van Arda.
Maatregel:
Stel een proces in om ICT-incidenten te detecteren, te classificeren en af te handelen. Ernstige ICT-incidenten meld je bij de toezichthouder, zoals DNB of de AFM.
Maatregel:
Test je systemen en processen regelmatig met een testprogramma. Instellingen die daarvoor zijn aangewezen, voeren daarnaast elke drie jaar een threat-led penetratietest (TLPT) uit.
Maatregel:
Houd een register bij van je ICT-leveranciers en maak heldere contractuele afspraken. Waar passend betrek je ICT-dienstverleners ook bij je awareness-trainingen.
DORA stelt duidelijke eisen aan de kennis en het gedrag van medewerkers en bestuur. Het Arda platform helpt je die eisen structureel in te vullen.
Artikel 13, lid 6
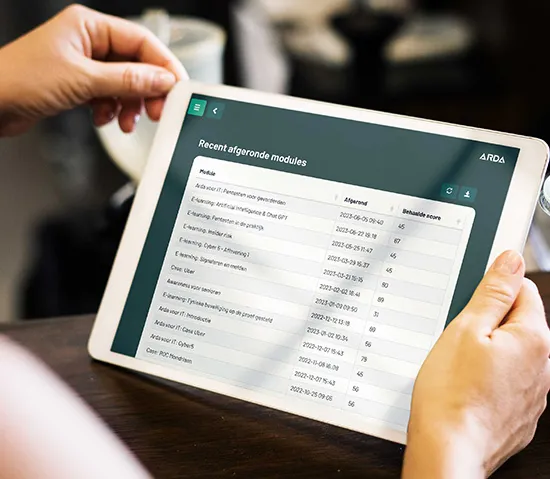
Arda combineert e-learning, interactieve films, serious games en phishingtraining in één platform. Zo maak je awareness een vast onderdeel van het opleidingsprogramma.
Passend bij de functie
DORA vraagt training die past bij de rol van de medewerker. Met leerroutes bepaal je zelf welke modules elke doelgroep krijgt, in welke volgorde en in welk tempo.
Aantoonbaar
Je ziet precies wie welke onderdelen heeft afgerond. Zo laat je bij een audit of een uitvraag van de toezichthouder zien wat je organisatie doet.
ICT-derden
Ook Arda is een ICT-dienstverlener in jouw keten. Arda is ISO 27001-gecertificeerd, zodat je ook deze leverancier goed kunt verantwoorden.
Wil je aantoonbaar voldoen aan de awareness-eisen van DORA? Arda helpt medewerkers en management om digitale risico’s te herkennen en daar goed op te reageren.
Ja. Artikel 13, lid 6 van DORA verplicht financiële instellingen om programma’s voor ICT-beveiligingsbewustzijn en training in digitale operationele weerbaarheid op te nemen als verplicht onderdeel van hun opleidingen. Dit geldt voor alle medewerkers en voor het senior management.
Ja. Volgens artikel 5 moeten leden van het bestuur voldoende kennis en vaardigheden hebben om ICT-risico’s en de gevolgen daarvan te begrijpen en te beoordelen. Dat doen ze onder meer door regelmatig specifieke training te volgen.
NIS2 is een brede Europese richtlijn voor cyberbeveiliging in essentiële en belangrijke sectoren. DORA is specifiek gemaakt voor de financiële sector en gaat voor financiële instellingen voor op de algemene regels van NIS2.
Bewuste medewerkers die weten hoe ze cybercriminelen buiten de deur houden.
50% meer meldingen van verdachte e-mails.
Minder stress over imagoschade en herstelkosten na een incident.