
On apprend à repérer l’hameçonnage en s’exerçant, pas en se faisant piéger.
Les tests d’hameçonnage traditionnels mesurent surtout qui clique. Dans la Phishing Inbox d’Arda, les collaborateurs s’exercent en connaissance de cause dans un environnement de messagerie réaliste et reçoivent un retour immédiat après chaque e-mail.
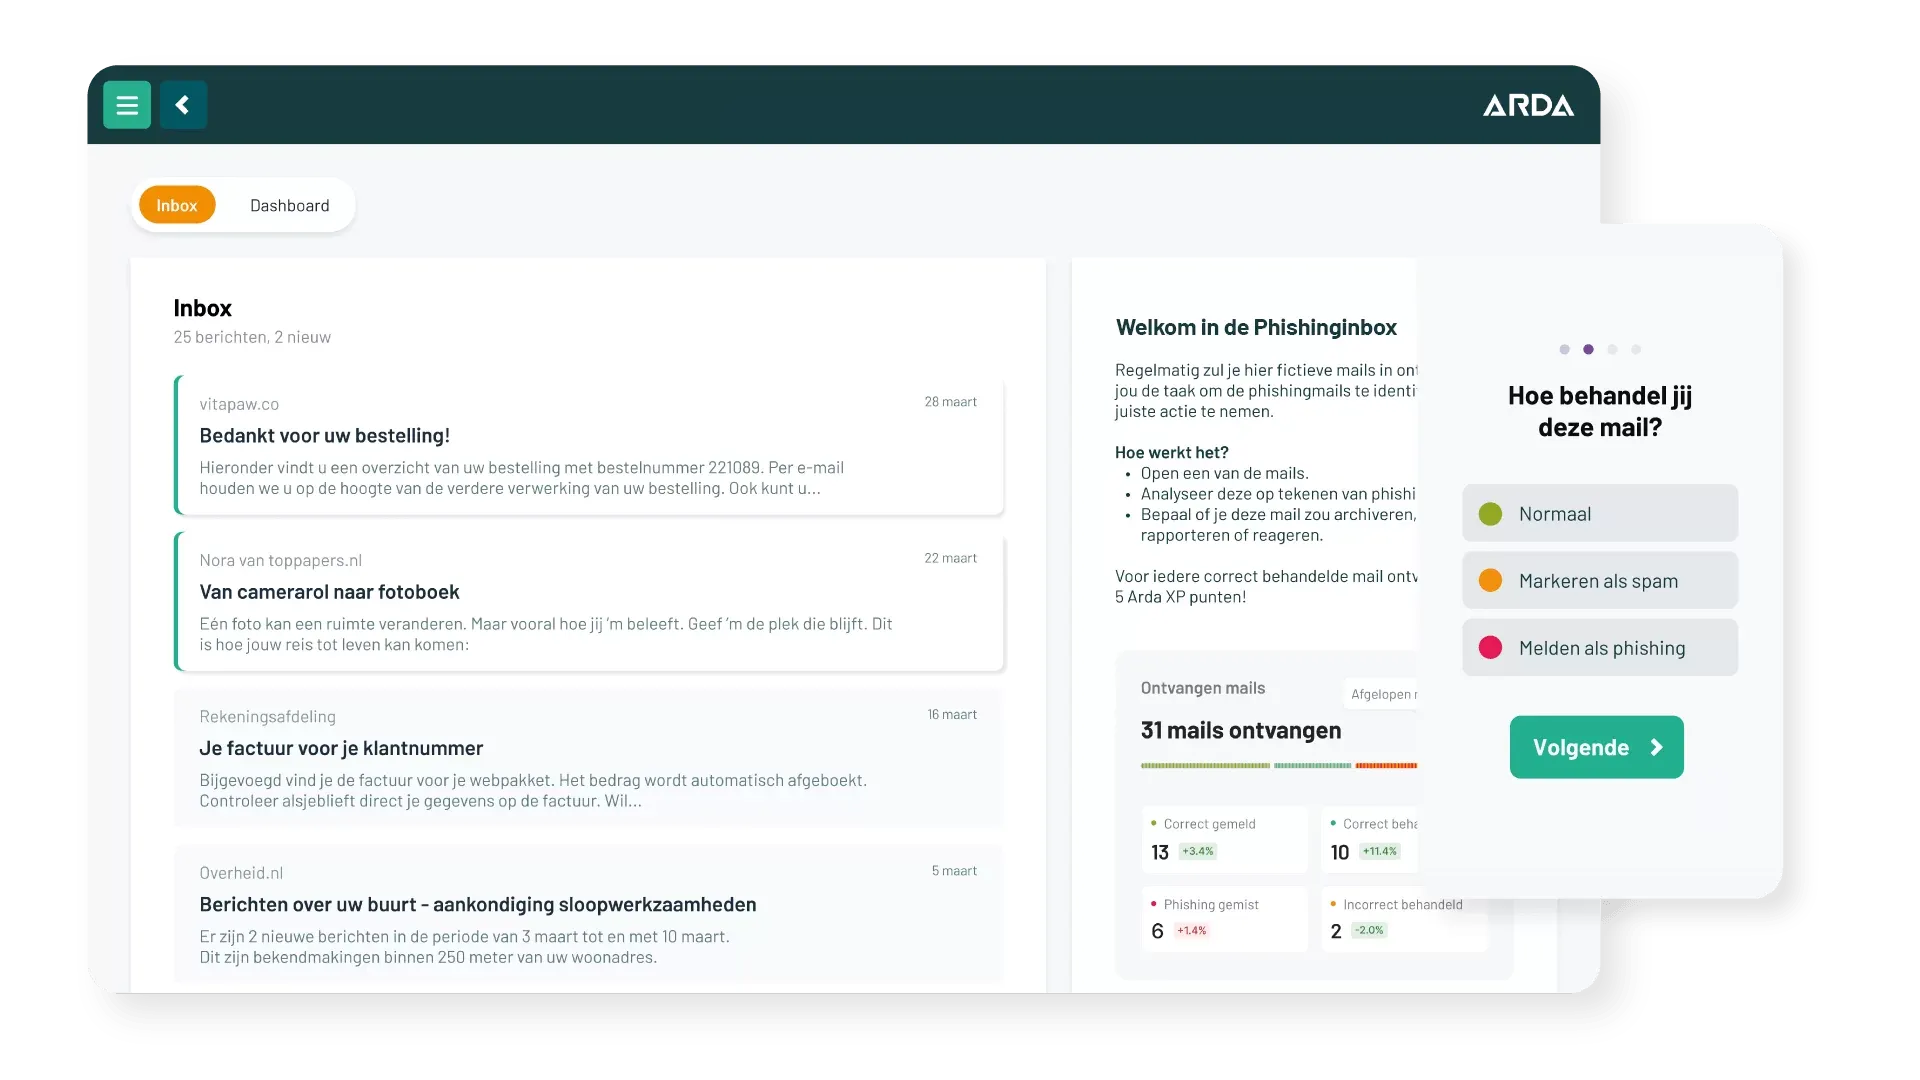
La Phishing Inbox d’Arda est un environnement de messagerie simulé et réaliste, intégré à la plateforme de sensibilisation à la sécurité d’Arda. Les collaborateurs apprennent à repérer l’hameçonnage en examinant des e-mails, en faisant un choix, en expliquant pourquoi et en recevant un retour immédiat. L’organisation suit sur plusieurs périodes l’évolution des comportements sûrs face aux e-mails.
Lors d’une simulation d’hameçonnage traditionnelle, les collaborateurs ne savent pas qu’ils sont testés. Ils n’apprennent qu’après coup qu’ils se sont fait piéger.
La sensibilisation demande de la répétition, pas une leçon unique. Un test mené auprès de 33 000 salariés de PME montre qu’un faux e-mail d’hameçonnage ne laisse qu’une impression de courte durée.
Cela ne rend pas les tests inutiles. Mais cela montre qu’un meilleur comportement durable demande plus qu’un e-mail de test de temps en temps.
Gonzalez-Jimenez et al. (2025), Journal of Economic Behavior & Organization, 230. doi.org/10.1016/j.jebo.2024.106868
Nous prévenons les collaborateurs, comme pour un exercice d’évacuation incendie.
Les collaborateurs reçoivent régulièrement un petit lot d’e-mails. Ils savent qu’ils s’exercent, mais pas quels e-mails sont sûrs ou dangereux. Aucun faux e-mail n’est envoyé via la véritable messagerie de l’organisation. Et il n’y a pas que de l’hameçonnage : toutes sortes d’e-mails sont abordées :
Former plutôt que piéger. Ne pas seulement compter les clics, mais réellement faire évoluer les comportements.
Le collaborateur vérifie l’expéditeur, le contenu, les liens et les éventuelles pièces jointes, comme dans une vraie boîte de réception.
Traiter normalement, marquer comme spam ou signaler comme hameçonnage.
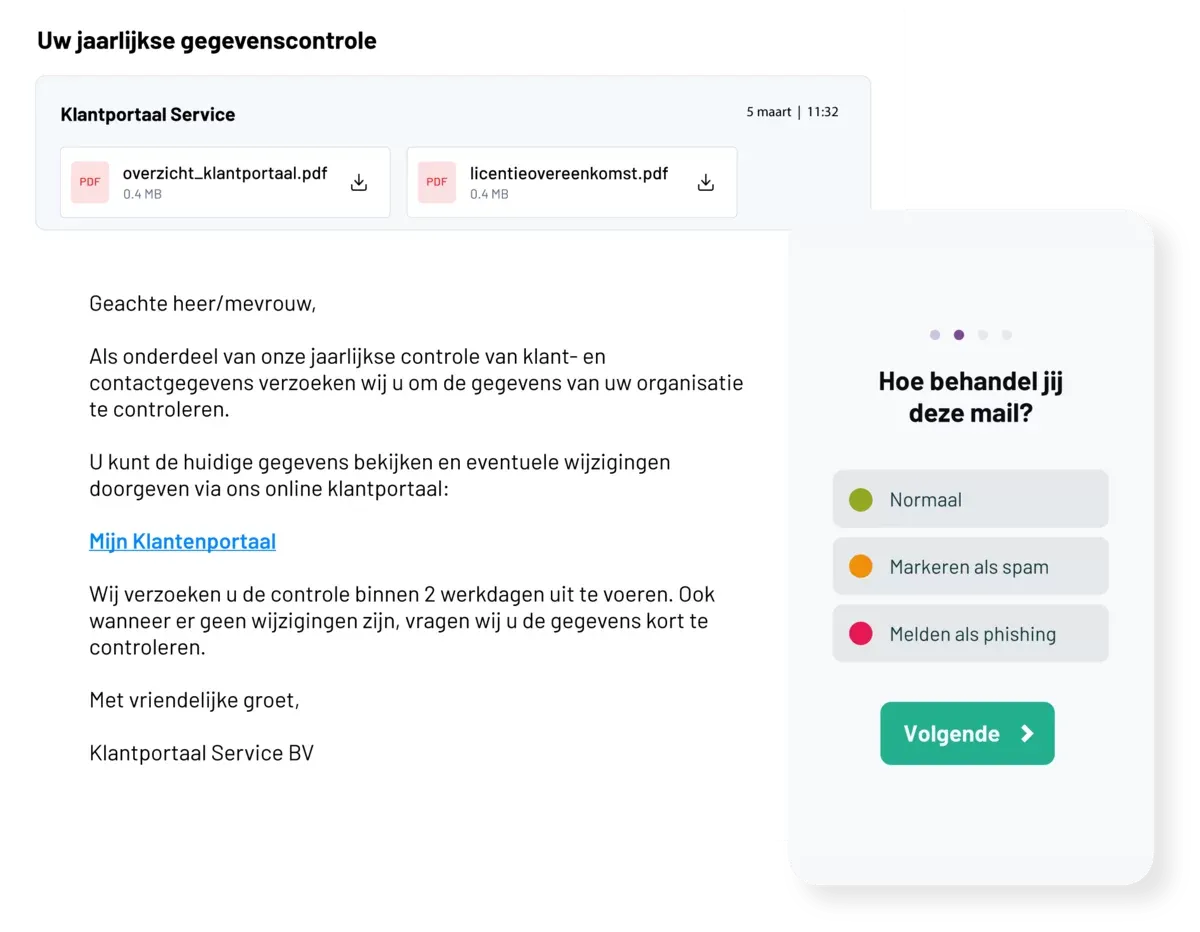
Quels signaux ont guidé le choix : l’expéditeur, le contenu, un lien ou une pièce jointe ?
Vous voyez ainsi non seulement ce que fait la personne, mais aussi pourquoi.
Chaque e-mail est suivi d’un retour immédiat : qu’est-ce qui s’est bien passé, qu’est-ce qui ne l’a pas été et quels signaux étaient importants ?
Vous voulez voir à quoi cela ressemble pour vos collaborateurs ?
Demander une démo gratuiteLa Phishing Inbox va au-delà du traditionnel taux de clics.

La plateforme enregistre la manière dont les collaborateurs traitent réellement les e-mails : vérifient-ils l’expéditeur, examinent-ils les liens, ouvrent-ils une pièce jointe, quel choix font-ils et pourquoi ?

Traiter correctement un e-mail légitime est tout aussi important que repérer l’hameçonnage. On obtient ainsi une image plus complète de la résilience numérique des collaborateurs et des équipes.

L’organisation choisit elle-même la fréquence des e-mails et peut adapter les scénarios à son secteur, aux logiciels utilisés et aux groupes de fonctions.
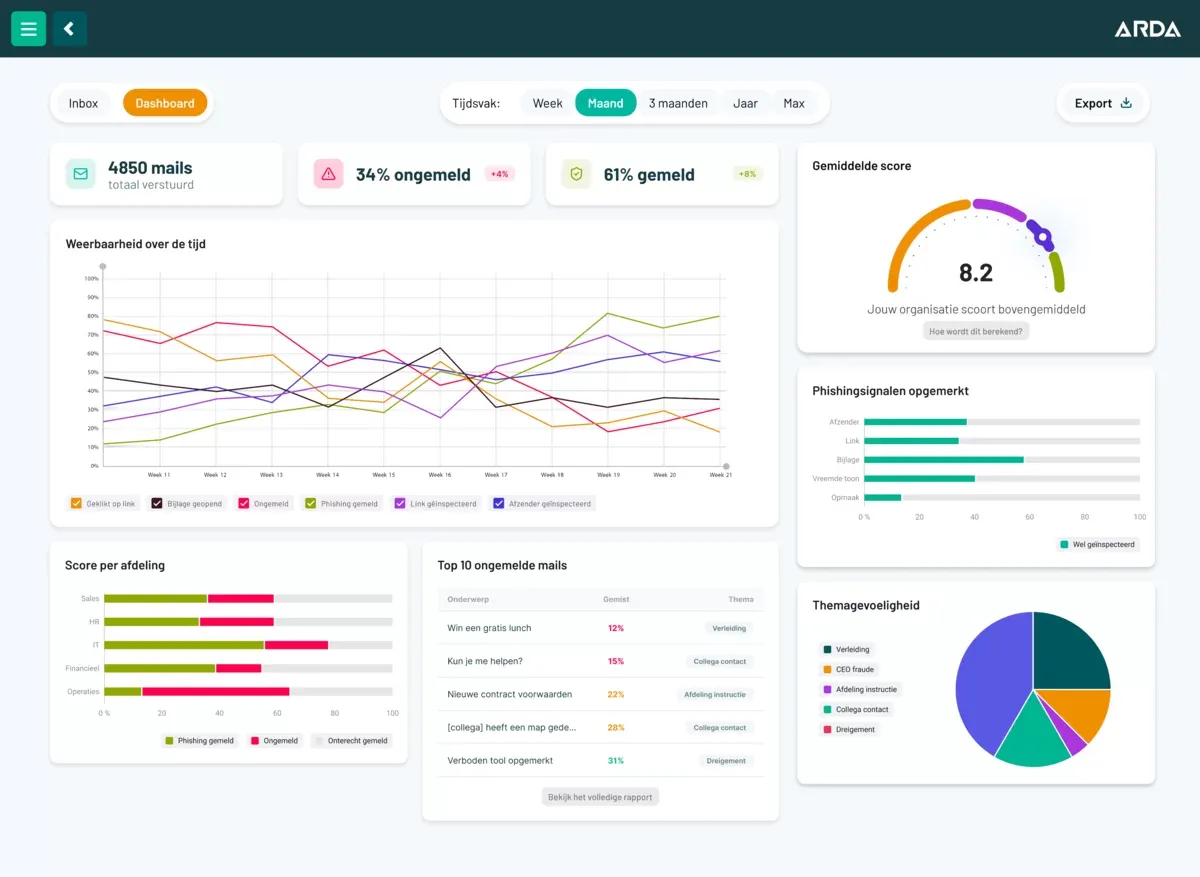
Le tableau de bord indique notamment combien d’e-mails ont été traités, quel pourcentage a été traité correctement, où des signaux sont manqués et comment les résultats évoluent sur plusieurs périodes. Les résultats peuvent être filtrés, par exemple par période et par service, et exportés pour les rapports et les audits.
La Phishing Inbox met l’accent sur l’entraînement et le comportement, plutôt que sur le moment où quelqu’un tombe dans le piège d’un e-mail.
La Phishing Inbox fait partie de la plateforme Arda. Aucun projet de mise en œuvre distinct n’est nécessaire : pas de liste d’autorisation (whitelisting), pas de modification des filtres ou des passerelles et pas d’exceptions à votre propre sécurité. L’organisation choisit elle-même la fréquence et peut adapter les scénarios à son secteur, aux logiciels utilisés et aux groupes de fonctions.
Ces études montrent des corrélations, pas des garanties. Elles expliquent toutefois pourquoi la Phishing Inbox entraîne et mesure les comportements, au lieu de simplement compter les clics.
Des chercheurs des universités de Bath et de Bristol ont fait travailler des participants dans une boîte de réception simulée. Dans le scénario destiné aux informaticiens, la vérification systématique de l’expéditeur allait de pair avec une moindre vulnérabilité à l’hameçonnage. Dans les autres scénarios, ils n’ont pas constaté ce lien.
Leur conclusion : une telle vérification protège surtout lorsque les personnes savent aussi à quoi faire attention. C’est pourquoi la Phishing Inbox explique les signaux importants après chaque e-mail.
Weickert, Joinson & Craggs (2026), Computers & Security, 170. doi.org/10.1016/j.cose.2026.105057
C’est ce qu’a montré une étude menée auprès de 115 participants qui traitaient des e-mails dans un environnement de messagerie simulé. Les participants ont prêté attention à l’expéditeur dans 64 % des e-mails d’hameçonnage déjoués, contre 36 % de ceux qui les ont piégés.
Les pourcentages portent sur la part des cas dans lesquels l’adresse de l’expéditeur a été vérifiée. Survoler un lien pour en voir la véritable destination, les participants l’ont rarement fait.
Zhuo et al. (2024), European Symposium on Usable Security. doi.org/10.1145/3688459.3688465
Lors d’une démo en ligne d’environ une demi-heure, nous vous montrons comment les collaborateurs s’exercent et ce que vous voyez en tant qu’organisation :
Vous préférez choisir un créneau tout de suite ? Choisissez une date et un créneau horaire ou appelez le +31 85 401 84 87.
Une bonne alternative est un environnement d’entraînement dans lequel les collaborateurs apprennent, en connaissance de cause et en continu, à repérer l’hameçonnage, comme la Phishing Inbox d’Arda. Les collaborateurs reçoivent régulièrement un petit lot d’e-mails, examinent l’expéditeur, le contenu et les liens, font un choix, expliquent pourquoi et reçoivent un retour immédiat. Vous entraînez ainsi des comportements sûrs et mesurez davantage que les seuls clics.
Les tests d’hameçonnage peuvent apporter des informations utiles et maintenir la vigilance des collaborateurs, mais leur effet n’est pas durable en soi. Une expérience de terrain néerlandaise menée auprès d’environ 33 000 salariés de quelque 670 PME n’a constaté qu’un effet à court terme, non systématique, des e-mails d’hameçonnage précédents sur le comportement de clic ultérieur. Une résilience durable demande un entraînement continu, un retour ciblé et une attention particulière aux vérifications effectuées par les collaborateurs.
Un test d’hameçonnage envoie un faux e-mail dans la vraie boîte de réception et mesure surtout qui clique. La Phishing Inbox est un environnement d’entraînement réaliste au sein de la plateforme Arda. Les collaborateurs savent qu’ils s’exercent, mais pas quels e-mails sont sûrs. Ils évaluent de l’hameçonnage, de l’ingénierie sociale, du spam et des e-mails ordinaires. La plateforme enregistre ce qu’ils vérifient, quel choix ils font et pourquoi.
Oui. Arda continue de réaliser des tests d’hameçonnage traditionnels pour les organisations qui le souhaitent. Vous pouvez mener une campagne d’hameçonnage classique comme mesure ponctuelle ou en complément de la plateforme Arda, y compris de la Phishing Inbox. Vous combinez ainsi un test réaliste dans la vraie boîte de réception avec un entraînement continu dans un environnement sûr. Lors de la démo, nous discutons volontiers de la combinaison la mieux adaptée à votre organisation.
Non, le comportement de clic seul donne une image limitée. Un clic en dit peu sur ce que la personne a remarqué, envisagé ou appris. Pour mesurer la résilience, il faut regarder l’ensemble du processus de décision : le collaborateur vérifie-t-il l’expéditeur, examine-t-il les liens, ouvre-t-il une pièce jointe, et pourquoi fait-il tel choix ? Le traitement correct d’un e-mail légitime en fait aussi partie.
En l’abordant comme un exercice d’évacuation incendie : les collaborateurs savent qu’ils s’exercent. Dans la Phishing Inbox d’Arda, ils reçoivent régulièrement un petit lot d’e-mails et les évaluent dans un environnement sûr. Ils ne savent simplement pas quels e-mails sont sûrs ou dangereux. Chaque e-mail est suivi d’une explication immédiate, au lieu d’un message après coup leur annonçant qu’ils se sont fait piéger.
Les vérifications essentielles sont : qui est réellement l’expéditeur, si le domaine de l’adresse e-mail est correct, si le contenu et la demande correspondent au contexte, où mène réellement un lien et si une pièce jointe est digne de confiance. La recherche montre que la vérification de l’expéditeur aide surtout lorsque les collaborateurs savent à quoi faire attention. C’est pourquoi la Phishing Inbox indique les signaux importants après chaque e-mail.
Assez régulièrement pour que les vérifications deviennent un réflexe, sans que cela devienne une contrainte. Dans la Phishing Inbox, l’organisation choisit elle-même la fréquence. Les collaborateurs reçoivent alors à chaque fois un petit lot d’e-mails. Comme le tableau de bord montre l’évolution sur plusieurs périodes, vous voyez si le rythme choisi fonctionne et pouvez l’ajuster.
Non. La Phishing Inbox fait partie de la plateforme Arda et n’envoie aucun faux e-mail via la véritable messagerie de l’organisation. Aucun projet technique distinct n’est donc nécessaire : pas de liste d’autorisation ou de whitelisting, pas de modification des filtres ou des passerelles et pas d’exceptions à votre propre sécurité. Les scénarios peuvent être adaptés au secteur, aux logiciels utilisés et aux groupes de fonctions.